Gouvernance Copilot en PME : coûts, données et agents IA
Sommaire
- Pourquoi la gouvernance de Copilot devient un sujet prioritaire
- Plusieurs modèles IA dans Copilot, mais un choix à encadrer
- Copilot Crédits, piloter les usages avancés sans dérive budgétaire
- Comment Work IQ sécurise-t-il l’usage des données métier ?
- Plugin Registry et Agent 365
- Copilot Managed Runtime
- De l’expérimentation à une IA maîtrisée
- FAQ
Partager la page
Avec l’arrivée des agents, des plugins, des workflows autonomes et de plusieurs modèles d’IA, Copilot ne se limite plus à un assistant de rédaction. Il devient une composante du système d’information, avec les mêmes exigences que les autres briques du SI en matière d’accès, de traçabilité et de budget.
Comment ouvrir ces usages aux métiers sans perdre la maîtrise des données, des identités, des modèles et des coûts ?
Les annonces Microsoft de septembre 2026 apportent plusieurs réponses concrètes. Gestion centralisée des dépenses, gouvernance des agents IA, contrôle des plugins, infrastructure d’exécution gérée et meilleure visibilité sur les usages.
Pourquoi la gouvernance de Copilot devient un sujet prioritaire
Tant que l’IA servait à résumer un document ou reformuler un e-mail, le sujet restait individuel.
Dès qu’un agent lit des données, modifie des enregistrements et déclenche des workflows, il agit sur le système d’information.
Les 2 listes ci-dessous résument les risques observés et les questions à trancher en amont.
Quels risques apparaissent lorsque les agents se multiplient ?
L’arrivée des agents IA dans le système d’information soulève de nouvelles problématiques, notamment :
- Des agents sans propriétaire identifié
- Des données sensibles exposées
- Une logique métier dupliquée d’un agent à l’autre
- Une dérive progressive des coûts
- Une absence de supervision et de traçabilité
Les questions qu’une DSI devrait se poser dès maintenant
Avant d’ouvrir largement les usages, 6 questions suffisent à poser un cadre de départ :
- Qui peut créer des agents ?
- Qui valide leur mise en production ?
- Quelles données leur sont accessibles ?
- Comment suivre les coûts associés ?
- Qui est responsable en cas d’erreur ?
- Comment mesurer la valeur réellement créée ?
Plusieurs modèles IA dans Copilot, mais un choix à encadrer
Microsoft élargit le choix de modèles utilisables dans Copilot, dans les applications Office, dans Chat, dans Cowork et dans Copilot Studio.
6 nouveaux modèles issus d’OpenAI, d’Anthropic et de SpaceXAI sont annoncés, avec un déploiement par phases selon les expériences.
Claude Opus 5.5 et GPT-6 Sol arrivent d’abord sur Word, Excel, PowerPoint et Chat, tandis que GPT-6.1 Sol et Sonnet 5.5 suivent progressivement. La disponibilité dépend des licences, des usages et des régions.
Cette diversité permet de chercher un meilleur équilibre entre rapidité, capacité de raisonnement et coût. Elle crée aussi un nouveau sujet de gouvernance, car tous les usages ne nécessitent pas le modèle le plus puissant.
L’objectif n’est pas de laisser chaque collaborateur arbitrer seul entre une multitude de modèles. Il s’agit plutôt de définir :
- Les modèles accessibles
- Les profils d’utilisateurs concernés
- Les scénarios autorisés
- Les traitements nécessitant un modèle avancé
- Les règles relatives aux fournisseurs tiers
Les administrateurs disposent d’ailleurs de contrôles d’accès permettant d’associer des familles de modèles à des groupes d’utilisateurs. Ces paramètres influencent également ce que sélectionne le mode automatique.
Copilot Credits, piloter les usages avancés sans dérive budgétaire
Microsoft fait évoluer Copilot vers un modèle hybride. Les usages quotidiens restent associés à une licence utilisateur à coût fixe, tandis que certaines capacités avancées sont mesurées en Copilot Credits. Les services concernés incluent notamment Cowork, certains travaux avancés dans SharePoint et OneDrive, les API Work IQ, Copilot Managed Runtime et l’agent téléphonique Teams.
Le tableau de bord Cost Management du centre d’administration Microsoft 365 permet de créer des politiques de dépenses, de définir les utilisateurs et groupes autorisés, de fixer des limites, de configurer des alertes et d’analyser la consommation par service, par agent ou par utilisateur. Les politiques peuvent également être gérées à grande échelle via l’API Microsoft Graph, pour les organisations qui souhaitent les intégrer à leurs propres outils de pilotage.
Pour une PME, cette approche est souvent plus souple qu’une ouverture uniforme. L’entreprise peut réserver certains usages intensifs à une équipe projet, observer la valeur créée, puis élargir progressivement le périmètre. On retrouve ici une logique proche du FinOps cloud, qui consiste à mesurer la consommation, identifier les usages utiles et éviter les dépenses invisibles.
Attention à l’ouverture automatique des futurs services
Un point mérite une vigilance particulière. L’option d’application automatique des nouveaux services est activée par défaut dans les politiques de dépenses. De futurs services compatibles peuvent donc hériter automatiquement d’une politique existante, sauf désactivation de ce paramètre.
La bonne pratique consiste à prévoir un rendez-vous périodique entre l’IT, la finance et les métiers pour examiner :
- Les nouveaux services ajoutés
- Les consommations inhabituelles
- Les agents les plus utilisés
- Les scénarios produisant une valeur réellement observable
Comment Work IQ sécurise-t-il l’usage des données métier ?
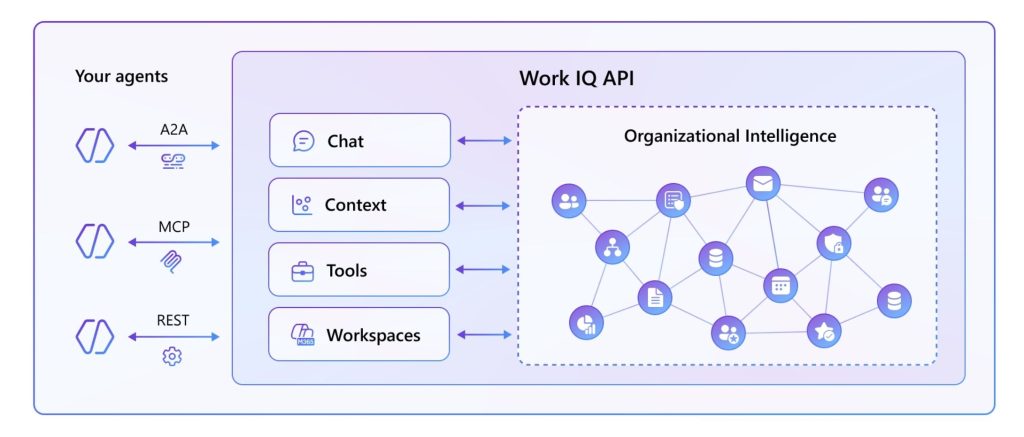
Avec Work IQ, Copilot et les agents peuvent s’appuyer sur les données de Dynamics 365 et de Power Platform, mais aussi sur les relations entre ces données et sur les règles métier de l’entreprise. Les modèles sémantiques et les business skills sont ensuite réutilisables dans plusieurs agents.
L’intérêt pour l’IT est d’éviter que chaque agent reconstruise sa propre interprétation du métier. Une entreprise peut définir une fois pour toutes ce que signifient :
- Un client à risque
- Une commande prioritaire
- Un dossier complet
- Une validation obligatoire
- Une affaire nécessitant une escalade
Dans Dynamics 365 Sales, la définition d’un client à risque devient alors cohérente pour tous les agents, ce qui évite les interprétations divergentes entre les équipes commerciales, le service client et la finance.
Les administrateurs conservent par ailleurs le contrôle des données exposées aux expériences d’IA, et les réponses renvoient vers les enregistrements sous-jacents.
Plugin Registry et Agent 365 pour éviter la prolifération des agents
Le registre des plugins réunit dans un catalogue commun les extensions Copilot, qu’il s’agisse d’agents, de compétences, de connecteurs ou de serveurs MCP. L’IT peut approuver et gérer ces plugins de manière centralisée, tandis que les développeurs publient une capacité réutilisable dans plusieurs expériences Copilot compatibles.
En parallèle, Agent 365 apporte une gouvernance centralisée des agents, avec identité Microsoft Entra, accès conditionnel, workflows de gouvernance et observabilité.
Pour une PME, cette logique répond à un risque très concret, celui de voir se multiplier des agents prototypes dont personne ne connaît réellement le propriétaire, les données utilisées ou le coût.
Copilot Managed Runtime, héberger les solutions dans un cadre maîtrisé
Copilot Managed Runtime est présenté comme une infrastructure d’hébergement gouvernée par l’IT. Elle permet d’exécuter, à l’intérieur du tenant Microsoft 365, les applications créées dans Cowork, dans Code ou dans Copilot Studio, avec identité Entra, accès aux données encadré et gestion du cycle de vie. Les applications ainsi hébergées apparaissent dans un inventaire central du centre d’administration.
Cela facilite le passage d’un prototype métier à une solution interne partageable. Mais cette simplicité ne supprime pas les questions classiques du SI. Propriétaire, droits d’accès, données manipulées, maintenance, support et règles de cycle de vie restent à définir.
L’enjeu n’est pas seulement d’héberger des applications générées par l’IA, c’est de leur offrir un cadre compatible avec les exigences habituelles de supervision et de traçabilité.
Une gouvernance proportionnée aux risques
Toutes les expériences Copilot ne nécessitent pas le même niveau de contrôle. Une synthèse de documents relue par son auteur ne présente pas le même risque qu’un agent capable de modifier des enregistrements dans le CRM ou l’ERP. Une PME a donc intérêt à adopter une approche graduée, qui évite à la fois le blocage généralisé et l’ouverture sans filet.
Le principe est simple. Tant que l’IA se contente de produire un résultat qu’un collaborateur relit avant de l’utiliser, un contrôle léger suffit. Dès qu’un agent écrit dans un système métier ou déclenche une action sans relecture, les exigences d’identité, de supervision, de test et de maîtrise budgétaire doivent monter d’un cran.
L’identité devient la nouvelle frontière de la gouvernance IA
À mesure que les agents peuvent lire des données, modifier des enregistrements, déclencher des workflows et appeler plusieurs systèmes, la maîtrise des identités, des rôles et des accès conditionnels devient aussi structurante que la gestion des droits d’accès aux documents.
Un agent doit pouvoir être tracé comme un utilisateur, avec son propriétaire, ses droits et son périmètre d’action.
Passer de l’expérimentation à une IA maîtrisée
Les organisations qui tireront le plus de valeur de Copilot ne seront pas nécessairement celles qui créeront le plus d’agents. Ce seront celles capables de gouverner les données, les identités, les coûts et les modèles, tout en laissant les métiers innover.
3 priorités se dégagent pour les prochains mois :
- Définir qui peut créer, valider et exploiter un agent
- Encadrer les dépenses avec des politiques et des alertes, avant l’ouverture large
- Formaliser une fois les règles métier, pour qu’elles soient réutilisables par tous les agents
Le rôle de l’IT ne consiste pas à bloquer les usages, mais à créer un cadre dans lequel les métiers peuvent expérimenter de manière responsable.
Prêt à structurer votre gouvernance Copilot ? Isatech vous aide à évaluer votre environnement Microsoft 365, à définir vos règles de gouvernance et à construire une trajectoire adaptée aux moyens et aux priorités de votre PME.
FAQ - Questions fréquentes
Il s’agit d’une unité de consommation utilisée pour certaines capacités avancées de Copilot, en complément de la licence utilisateur à coût fixe. Les usages concernés incluent notamment Cowork, les API Work IQ et Copilot Managed Runtime. La consommation se suit dans le centre d’administration Microsoft 365.
En créant des politiques de dépenses associées à des groupes d’utilisateurs, en fixant des limites et des alertes, puis en analysant la consommation par service, par agent et par utilisateur. Il est également conseillé de vérifier le paramètre d’application automatique des nouveaux services aux politiques existantes.
Chaque agent devrait avoir un propriétaire identifié, le plus souvent côté métier, avec une validation IT avant la mise en production dès que l’agent accède à des données sensibles ou agit sur plusieurs systèmes. Agent 365 permet de rattacher ces agents à une identité et à des règles d’accès.
Non. Un résumé d’e-mails ne demande pas la même capacité de raisonnement qu’une analyse documentaire complexe ou qu’un agent métier critique. Définir des niveaux de modèles par type d’usage permet de contenir les coûts tout en conservant la qualité là où elle compte.
Non, certaines capacités sont encore en aperçu public ou privé, ou réservées au programme Frontier, et les calendriers annoncés peuvent évoluer. Il est donc préférable de valider la disponibilité réelle sur votre tenant avant de construire un plan de déploiement.